Résumé Exécutif
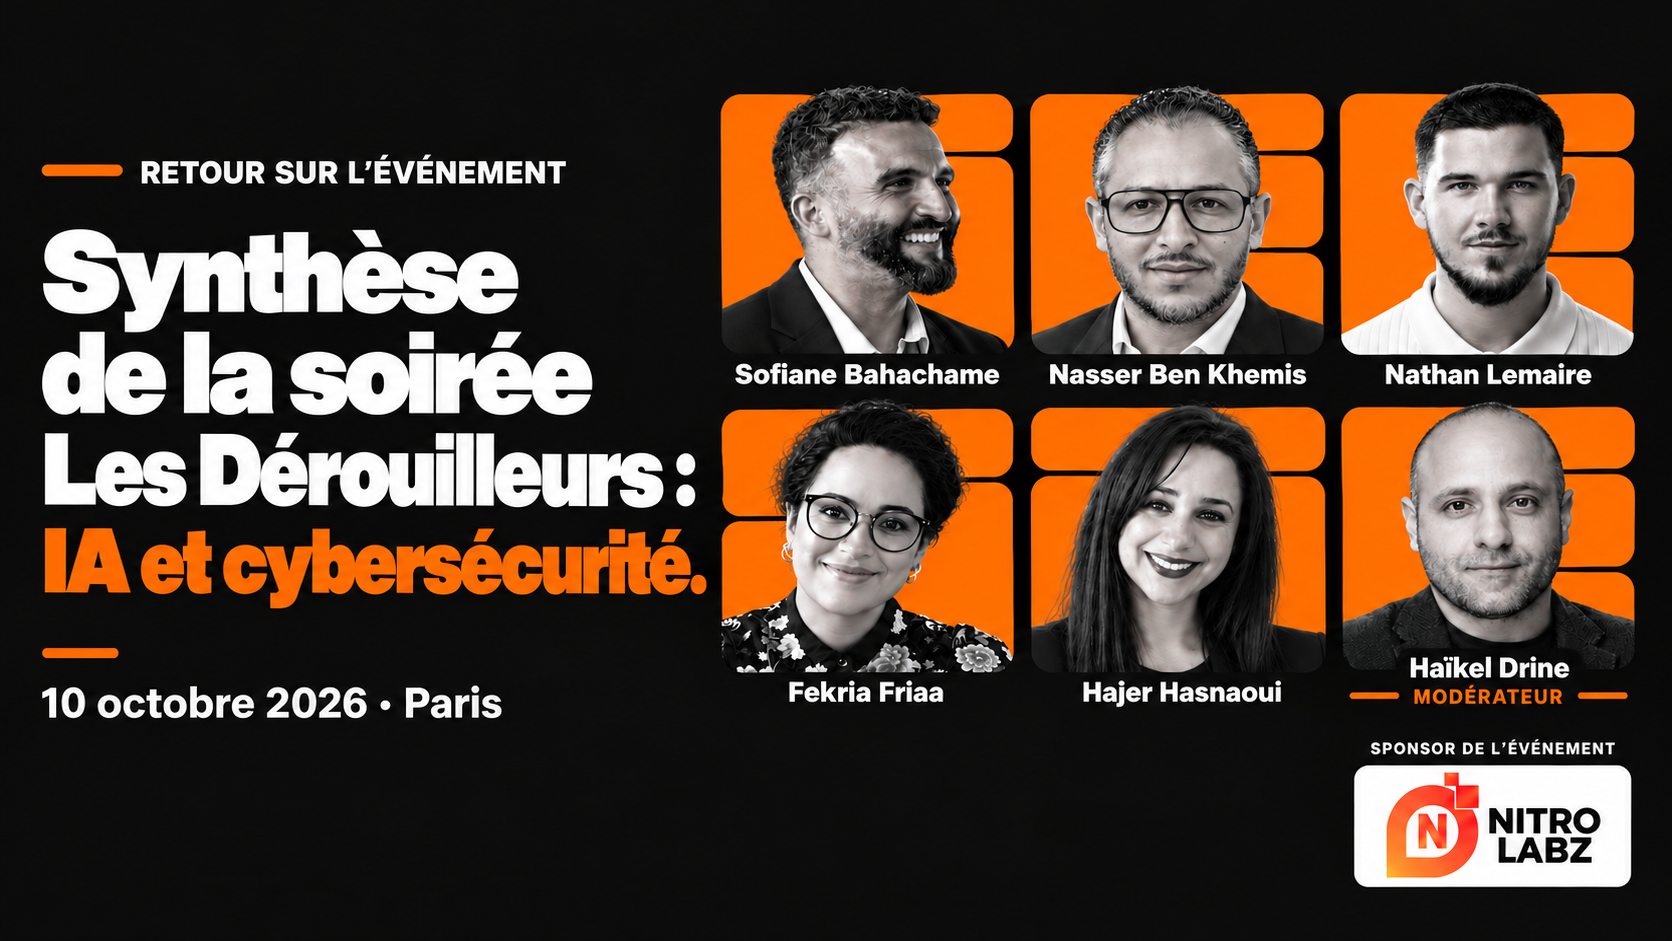
Ce document de synthèse analyse les échanges de la soirée organisée par le réseau Les Dérouilleurs, consacrée aux enjeux croisés de l’intelligence artificielle (IA) et de la cybersécurité. L’événement rassemble un public hétérogène (professionnels, jeunes en recherche d’emploi/stage, personnes en reconversion et parents) autour de deux objectifs majeurs : la transmission de connaissances accessibles et la création de liens professionnels concrets.
Le constat central réaffirmé au cours des débats est que la protection numérique ne saurait reposer exclusivement sur des outils logiciels : elle s’appuie à parts égales sur l’éducation, la transformation des comportements et la structuration organisationnelle. L’IA agit à la fois comme un facilitateur du quotidien professionnel et comme un puissant accélérateur de risques (usurpation d’identité, ingénierie sociale, fuite de données et « shadow AI »).
Principaux enseignements stratégiques :
- Sécurité dès la conception (Security by Design) : La protection doit constituer la fondation initiale de tout projet applicatif ou organisationnel, plutôt qu’une réponse d’urgence sollicitée après une fuite de données ou une panne serveur.
- Encadrement du Shadow AI : La quête d’efficacité individuelle conduit les collaborateurs à utiliser des outils d’IA non approuvés, exposant des données confidentielles. La réponse exige la mise à disposition d’outils internes adaptés, la sécurisation des infrastructures et la formation.
- Réflexes face aux Deepfakes : Les indices visuels d’altération s’estompant, la défense repose désormais sur la méthode : ralentir face à la pression d’urgence, vérifier la nature exacte de la demande et confirmer l’identité via un canal tiers.
- Gouvernance et gestion des risques : Le montant financier investi ne garantit pas la sécurité à lui seul. Les investissements doivent cibler les risques prioritaires, en réunissant l’expertise technique et les fonctions GRC (Gouvernance, Risques et Conformité).
- Éducation et protection des jeunes : Face aux cyber-risques (cyberharcèlement, arnaques), le contrôle parental est insuffisant sans un cadre explicatif et une relation de confiance permettant à l’enfant de signaler un problème sans crainte de punition.
- Enjeux sociétaux : La numérisation soulevait des questions complexes d’éthique, de souveraineté, d’impact environnemental et d’intérêts économiques qui dépassent la simple technique pour questionner le modèle de société.
Contexte, Objectifs et Acteurs de l’Événement
La soirée marque les presque 23 ans d’existence du réseau Les Dérouilleurs, axé sur l’entraide intergénérationnelle. L’événement a réuni un ordre de grandeur oral estimé à environ 70 participants. L’organisation, le choix des intervenants et le financement ont été appuyés par la Fédération des experts cyber (FEC) et NitroLabz.
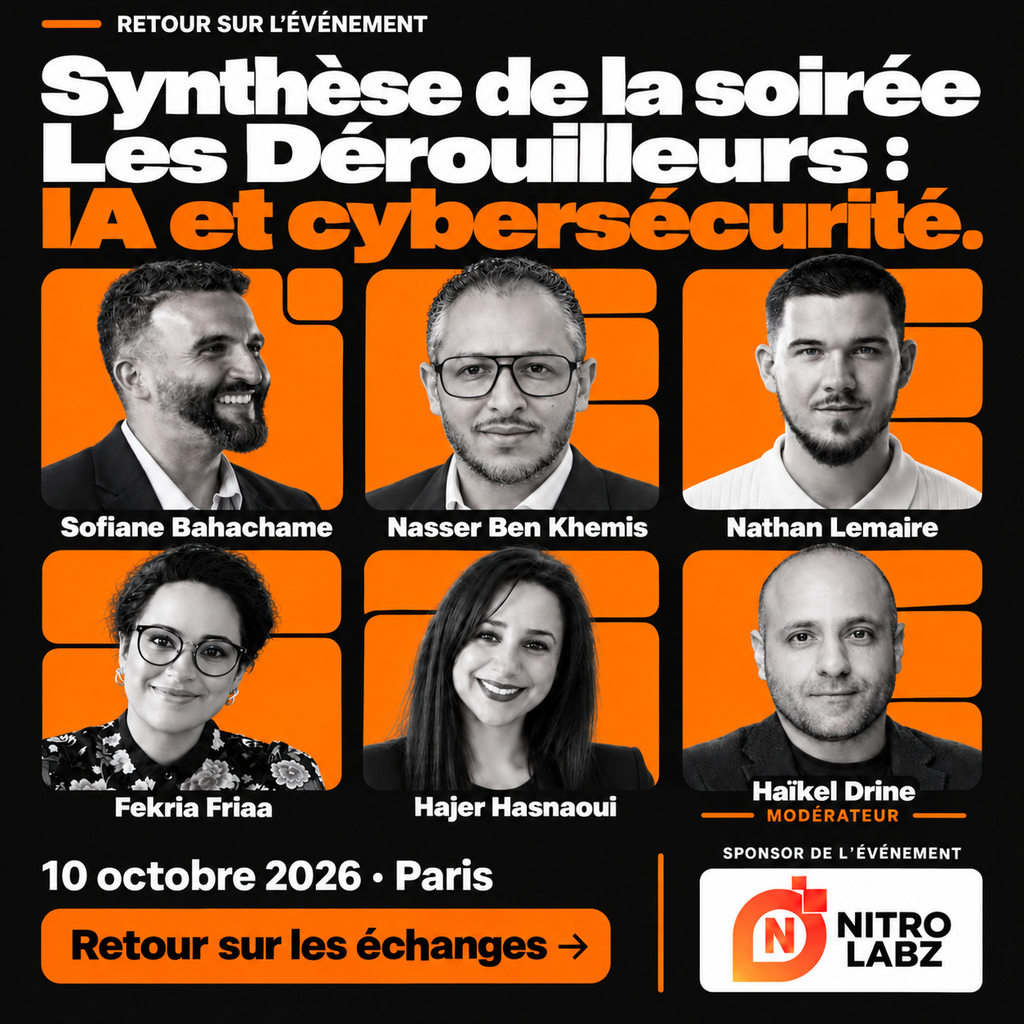
| Acteur / Intervenant | Rôle & Entité | Périmètre d’action exposé |
| Hajer HASNAOUI / Fondatrice | Les Futés Connectés | Programme de sensibilisation cyber et IA éthique destiné aux 8–18 ans, aux parents et aux personnels éducatifs. |
| Fakria FRIAA / Fondatrice | Women Power Academy | Accompagnement et promotion des femmes vers les métiers et compétences technologiques. |
| Nasser BEN KHEMIS / Responsable IA & Digital Workplace | Entité IA en Banque privée | Gestion de l’IA générative, de l’innovation et de la workplace digitale en milieu bancaire. |
| Nathan / Ingénieur indépendant | Membre de la FEC | Expertise en cybersécurité, analyse des risques, gestion des accès et des identités. |
| Sofiane BAHACHAME / Fondateur | Fédération des experts cyber (FEC) | Structuration de la profession, rétablissement de la confiance entre clients, éditeurs et consultants experts. |
Analyse Détaillée des Thématiques Clés
1. Intégrer la cybersécurité dès la conception (Security by Design)
Les intervenants soulignent que la cybersécurité est trop souvent traitée de manière réactive. La sollicitation des experts intervient fréquemment a posteriori, c’est-à-dire à la suite d’une indisponibilité des serveurs ou d’une perte avérée de données.
- Principe clé : La sécurité doit figurer comme une fondation obligatoire dès la phase de cadrage et d’architecture des applications ou des projets numériques pour limiter la vulnérabilité globale de l’organisation.
2. Encadrer le « Shadow AI » dans les entreprises
Le recours à des outils d’IA non validés par les directions des systèmes d’information (DSI) découle d’une volonté des salariés de gagner du temps lorsque les solutions internes sont perçues comme moins performantes.
- Risques : Transfert involontaire d’informations stratégiques ou confidentielles vers des serveurs externes échappant au contrôle de l’entreprise.
- Leviers de résolution :
- Mettre à disposition des collaborateurs des outils d’IA internes sécurisés et performants.
- Secourir et durcir les infrastructures.
- Former et sensibiliser en continu les utilisateurs.
- Gérer la tension structurelle entre rapidité d’adoption des innovations, exigences de confidentialité et maintien de la confiance (particulièrement critique dans le secteur bancaire).
3. Face aux Deepfakes : Privilégier la vérification du contexte
L’amélioration de la qualité des vidéos et voix synthétiques rend les défauts visuels ou sonores traditionnels obsolètes pour détecter la falsification.
- Stratégie de défense recommandée :
- Ralentir : Interrompre le sentiment d’urgence ou de pression psychologique instillé par l’attaquant.
- Double canal : Confirmer l’identité du demandeur par un moyen de communication distinct de celui utilisé pour la sollicitation initiale.
- Analyse de la demande : La qualification d’une tentative de fraude ne doit pas reposer sur le simple statut de l’interlocuteur (ex. un appel prétendant émaner d’un conseiller bancaire), mais sur la nature de la demande (incitation à fournir des identifiants, transmettre des données sensibles ou valider une transaction).
4. Maîtrise des identités, des accès et gouvernance du risque
Les accès mal maîtrisés, les manipulations sociales et le croisement de données personnelles dispersées constituent le terreau préférentiel des attaques ciblées.
- Méthodologie du risque : Évaluer l’exposition à travers l’interaction entre les menaces, les vulnérabilités du système et les conséquences potentielles (financières, réglementaires et réputationnelles).
- Gouvernance et investissement : L’efficacité sécuritaire ne dépend pas du seul volume financier dépensé. Les ressources doivent être dirigées vers la couverture des risques prioritaires. Il est indispensable de briser les silos entre les équipes purement techniques et les acteurs de la gouvernance, du risque et de la conformité (GRC).
5. Protection des mineurs et accompagnement familial
Les risques chez les jeunes (8–18 ans) couvrent la surexposition aux écrans, le cyberharcèlement, les contenus choquants et le risque d’isolement.
- Dynamique de groupe : Un enfant peut basculer de statut, devenant lui-même auteur de harcèlement sous la pression ou l’influence d’un groupe de pairs.
- Limites des outils techniques : Le contrôle parental ne constitue pas une solution autonome. Il doit être combiné à une explication pédagogique des règles.
- Gestion des piégeages (exemple concret) : L’illustration par l’arnaque du « faux gain de téléphone » montre que l’information théorique n’empêche pas toujours un enfant d’être piégé. L’élément déterminant est la qualité de la relation de confiance : l’enfant doit pouvoir confier l’erreur à un adulte référent sans craindre une sanction automatique qui l’inciterait au dissimulation.
6. Éducation numérique : Responsabilité partagée
La formation à l’usage du numérique exige une intervention coordonnée à tous les échelons : parents, corps enseignant, animateurs périscolaires, tissu associatif, éditeurs de plateformes et pouvoirs publics.
- Inégalité d’accès : Le débat souligne le danger que la formation aux usages numériques et à la cybersécurité ne devienne une variable dépendante des ressources financières ou du niveau d’information des familles, créant une fracture sécuritaire.
7. Compétences, trajectoires professionnelles et diversité
Le marché de l’emploi en cybersécurité et en IA soulève des questions de prérequis et de représentativité :
- Prérequis techniques : Selon le fondateur de la FEC, une expertise cyber robuste nécessite la maîtrise préalable des socles fondamentaux (réseaux, architectures d’infrastructures et fonctionnement des applications). Il s’agit d’une position d’expérience défendue lors de la table ronde.
- Féminisation et reconversion : La fondatrice de Women Power Academy a fait part de la sous-représentation marquée des femmes au sein de ses sessions de formation, associée à un manque récurrent de confiance accordé à leurs compétences techniques. Les échanges ont plaidé pour la création de passerelles, la valorisation des reconversions et le soutien continu aux parcours féminins dans la tech.
8. Débat de fond : Modèle de société et « cybersûreté »
En réponse au public, la réflexion s’est élargie vers la notion de « cybersûreté », s’interrogeant sur la place accordée au numérique à tout-va dans le fonctionnement quotidien de la société.
- Axes d’ouverture : Ethique de l’IA, souveraineté technologique, modèle économique des éditeurs internationaux et coûts environnementaux de la puissance de calcul nécessaire à l’IA. Cette séquence visait à dresser un panorama de réflexions sans chercher à produire un consensus formalisé.
Opportunités Concrètes et Pistes d’Action
L’événement s’est matérialisé par plusieurs invitations d’échanges et perspectives opérationnelles :
- Réseautage structuré : Recommandation d’initier les contacts via LinkedIn, puis de transformer l’interaction virtuelle en échanges ciblés et rencontres physiques pour bâtir des opportunités professionnelles réciproques.
- Emploi et formation : La fondatrice de Women Power Academy a ouvert la voie à des recrutements en stage et en alternance pour ses structures, invitant les candidats intéressés à se manifester lors de la prise de contact d’après-séance.
- Programmes d’accompagnement : Les Futés Connectés déploient des ateliers éducatifs structurés sur les usages des réseaux sociaux, les mécanismes de hameçonnage (phishing) et le contrôle parental.
- Écosystème d’expertise : La FEC poursuit ses démarches pour établir un cadre de confiance partagé entre clients, éditeurs et consultants indépendants.
Précisions Financières et Mises en Garde Factuelles
Les propos tenus lors de la séance orale comportent des chiffres d’annonces qui doivent être distingués et traités avec prudence :
                        [ Budgets évoqués d'une banque privée ]
                                         │
        ┌────────────────────────────────┴────────────────────────────────┐
        ▼                                                                 ▼
[ Enveloppe 1 : Investissement IA ]                        [ Enveloppe 2 : Cyber & IT (2025) ]
 500 Millions €                                             500 Millions € (Cyber)
 Dépense dédiée dans une entité IA                          rapportés à 6 Milliards € (Budget IT global)
Remarque de rigueur factuelle : Ces deux montants de 500 millions d’euros correspondent à deux périmètres et objets distincts dans le discours de l’intervenant. Aucun document comptable ou vérification externe n’est annexé à la transcription de l’événement pour confirmer ces chiffres.
De même, certaines déclarations contextuelles avancées par les participants durant les débats — relatives à l’ampleur de fuites de données publiques, aux mécanismes de rachat de données par les privés, au montant d’une condamnation de la société Meta, à la rentabilité de la cybercriminalité ou à la portée exacte de certains textes de loi — ne sont pas adossées à des sources documentées dans le verbatim et doivent être considérées comme des éléments d’échange de séance.
Synthèse Globale
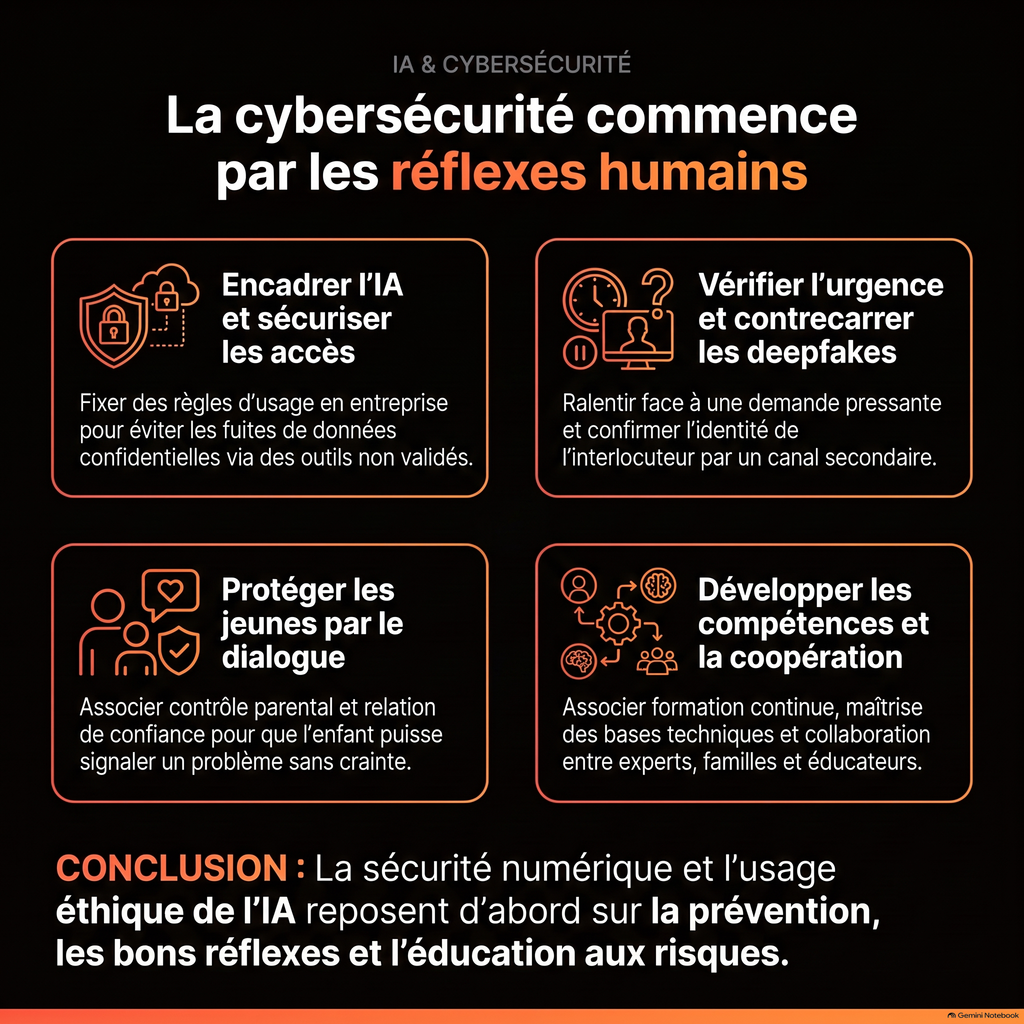
La soirée des Dérouilleurs a permis d’articuler trois dimensions complémentaires : la sécurité opérationnelle des organisations, l’éducation numérique au sein des familles et l’entraide intergénérationnelle et professionnelle.
La conclusion générale des interventions démontre que face à l’essor des technologies d’IA et à la sophistication des menaces, la meilleure protection reste le développement de l’autonomie des personnes. Cette autonomie implique de comprendre la logique des outils, de systématiquement challenger la légitimité des demandes urgentes et d’identifier clairement les réseaux de confiance et les acteurs vers qui se tourner en cas d’incident.